Gobernanza de datos
Gobernanza de datos e IA: cómo evitar que la información se disperse
El riesgo no es usar IA, sino hacerlo sin inventario, reglas, permisos ni trazabilidad. Un marco práctico para recuperar el control de los datos.
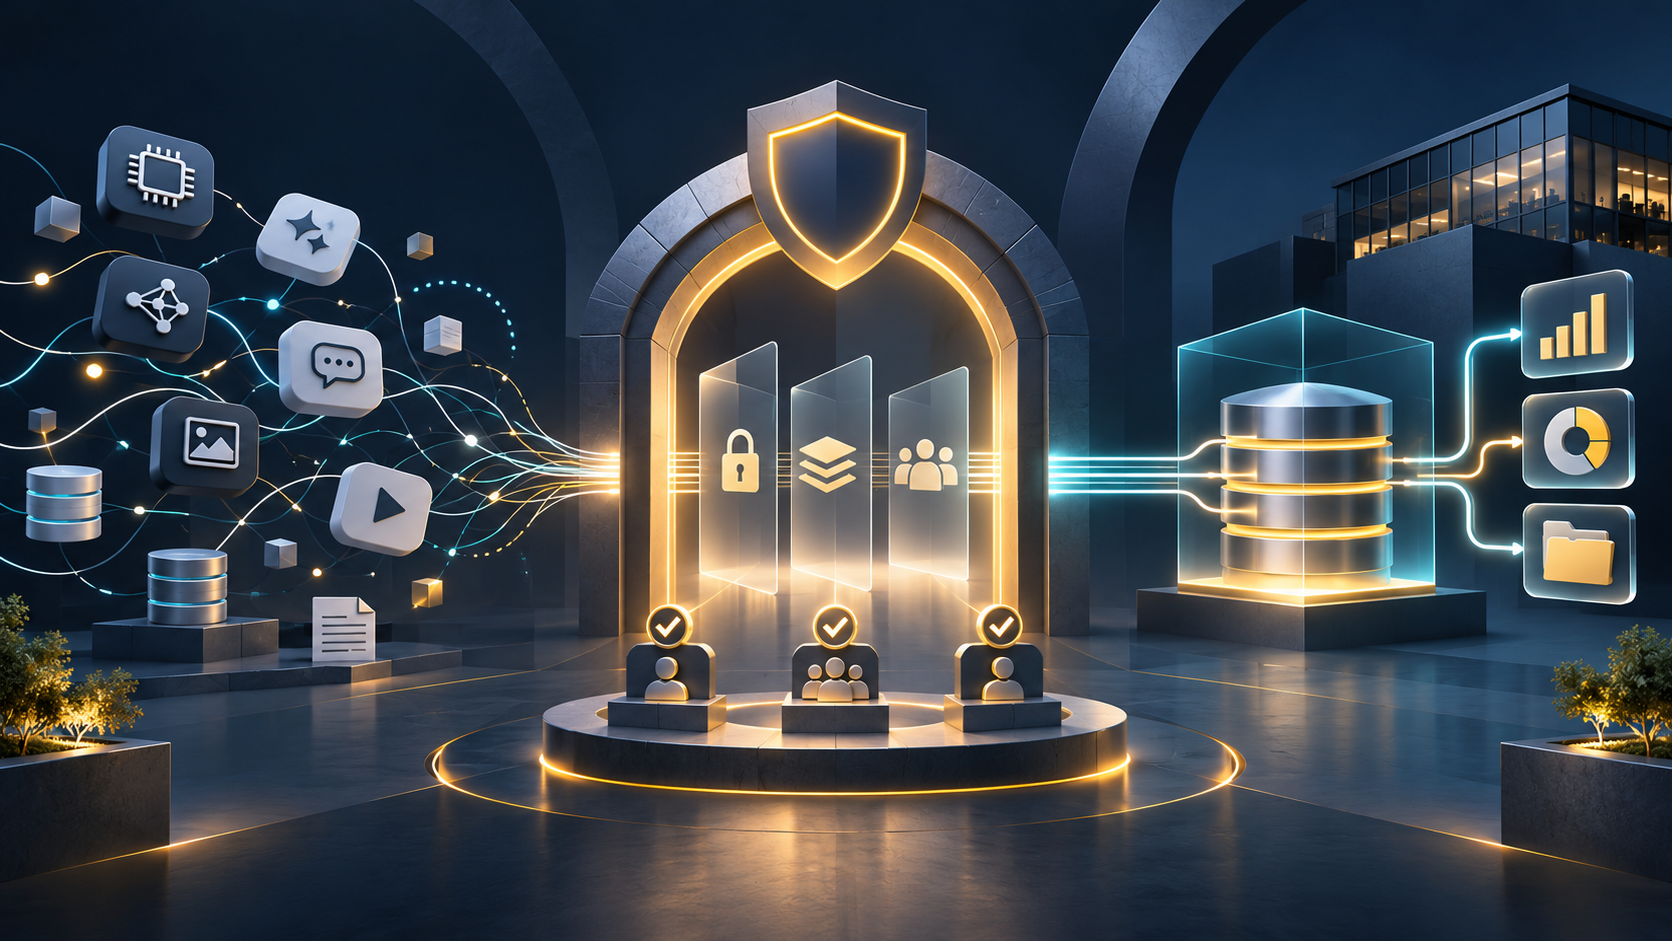
La mayoría de las empresas no tiene un problema porque su equipo quiera utilizar inteligencia artificial. El problema aparece cuando cada persona elige una herramienta distinta, copia información sin saber dónde se procesa y mantiene cuentas que nadie administra. La organización gana velocidad, pero pierde control.
El riesgo real: datos sin contexto ni control
Un dato que sale de un CRM, una propuesta, una incidencia o un documento interno puede acabar en una herramienta pública, una extensión del navegador o una cuenta personal. Aunque no exista mala intención, la empresa deja de saber qué información ha salido, con qué finalidad, durante cuánto tiempo y bajo qué condiciones del proveedor.
- Información comercial o contractual pegada en asistentes públicos.
- Documentos subidos desde cuentas personales sin control de bajas.
- Agentes y automatizaciones con permisos superiores a los necesarios.
- Extensiones que leen páginas, correos o archivos sin una evaluación previa.
- Resultados generados por IA que se reutilizan sin trazabilidad ni revisión.
Gobernar no es prohibir: es definir un carril seguro
Bloquear toda herramienta suele desplazar el uso fuera del radar. La alternativa sensata es ofrecer un entorno autorizado y explicar qué se puede hacer en él. La gobernanza combina catálogo de herramientas, clasificación de datos, identidad, permisos, registro de actividad y criterios de revisión humana.
Qué debería controlar una empresa
El primer control es la identidad: quién entra, con qué cuenta y qué ocurre cuando cambia de puesto o abandona la empresa. El segundo es el dato: qué categorías existen y cuáles nunca deben salir de los sistemas corporativos. El tercero es la herramienta: qué proveedor procesa la información, dónde la almacena y si utiliza las entradas para entrenar modelos. El cuarto es la operación: qué acciones puede ejecutar un agente y qué evidencias conserva.
Un despliegue razonable en cuatro fases
- Inventariar herramientas, cuentas, casos de uso y flujos de información reales.
- Clasificar datos y asignar reglas comprensibles por tipo de información.
- Consolidar el uso en entornos corporativos con SSO, permisos mínimos y registros.
- Formar, medir excepciones y revisar periódicamente proveedores y accesos.
La meta no es crear un manual que nadie lea. Es conseguir que la opción segura sea también la más fácil. Cuando el equipo tiene herramientas aprobadas, ejemplos claros y un canal para resolver dudas, disminuye la improvisación y mejora la adopción.
La pregunta que conviene hacerse ahora
Si mañana una persona dejara la empresa, ¿podrías identificar todas las herramientas de IA que utiliza, revocar su acceso y saber qué datos compartió? Si la respuesta es no, la prioridad no es comprar otra licencia: es recuperar visibilidad y gobierno.